Drei Kopien, zwei Speichertypen, eine Kopie außer Haus: Was hinter der 3-2-1-Regel steckt und wie kleine und mittlere Unternehmen sie praktisch umsetzen.
September 16, 2026
oneCorp Team
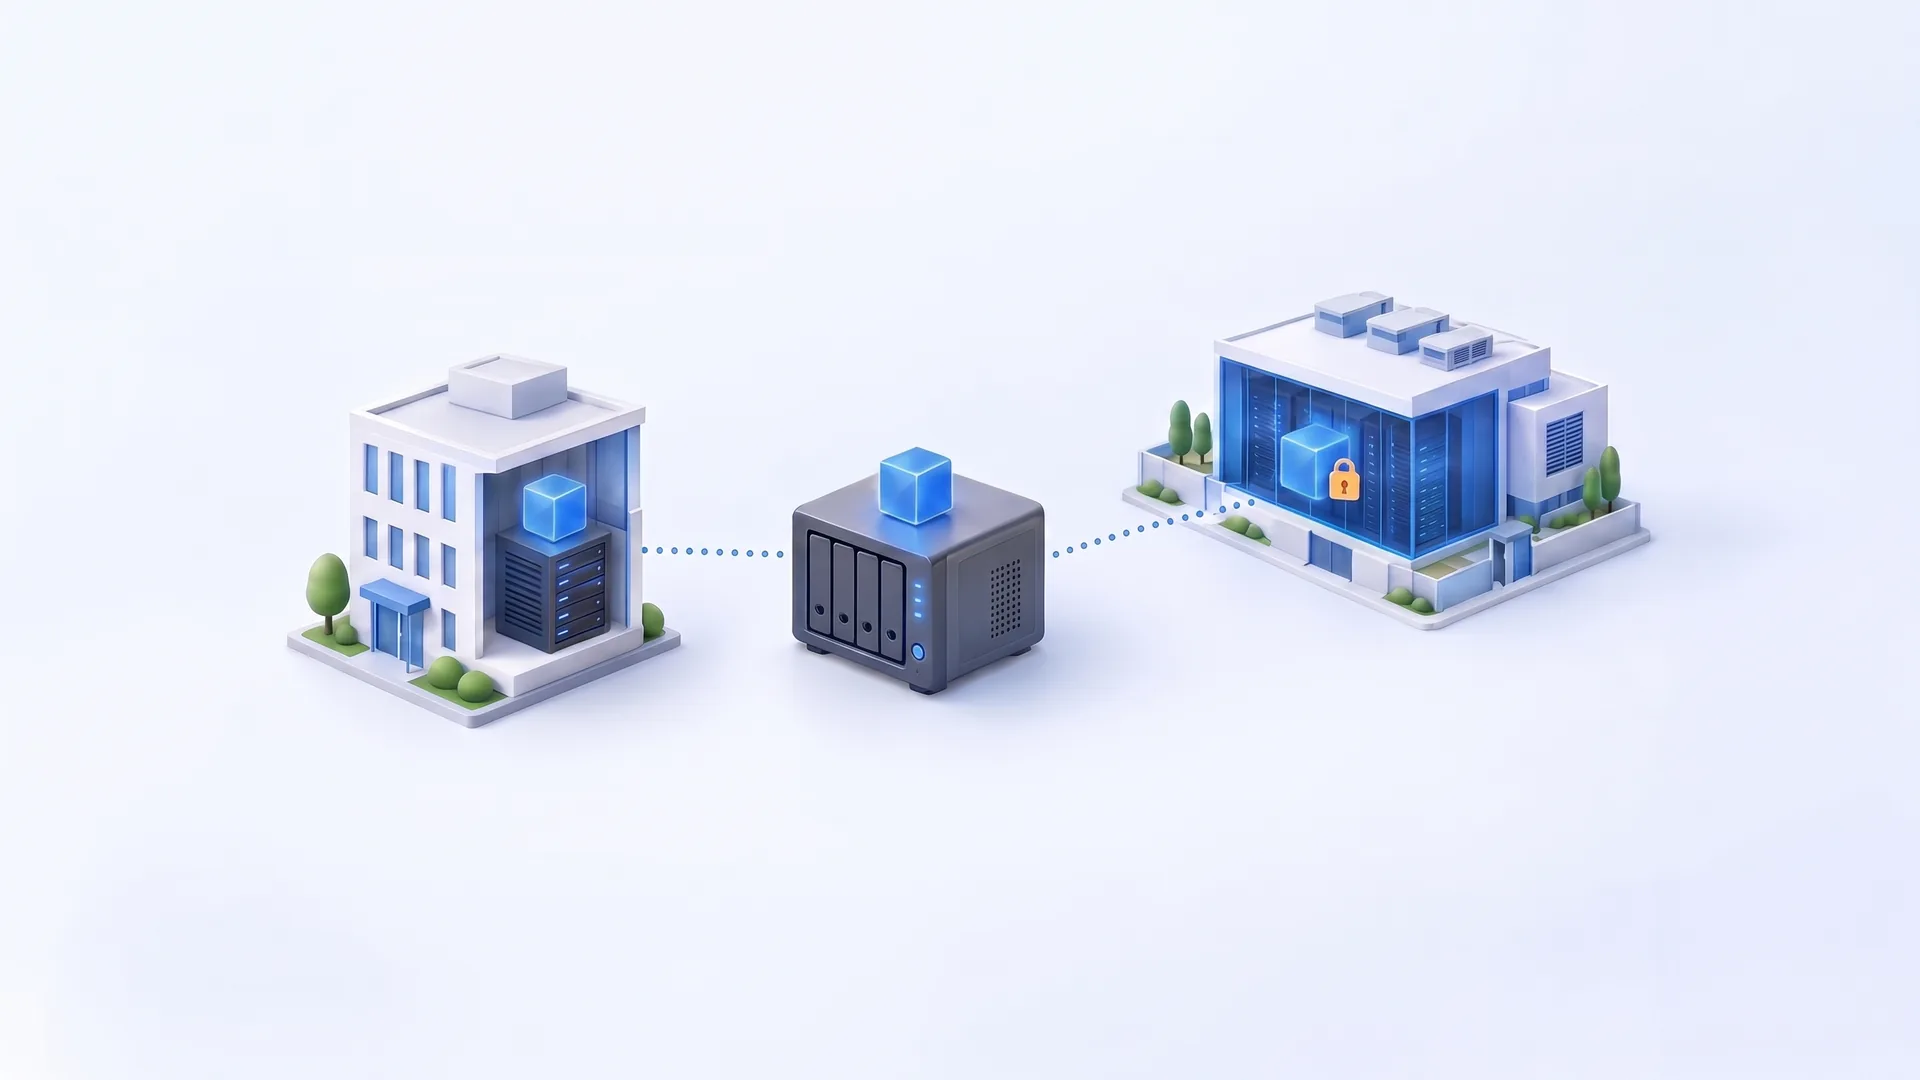
Die 3-2-1-Regel – drei Kopien, zwei Speichertypen, eine Kopie extern – ist die bewährte Grundlage jeder Datensicherung. Weil Angreifer heute gezielt Backups attackieren, sollte zusätzlich eine Kopie offline oder unveränderbar sein und die Wiederherstellung regelmäßig getestet werden.
Ein defekter Server, ein versehentlich gelöschter Projektordner oder eine Verschlüsselung durch Ransomware: Ob ein Unternehmen nach einem solchen Vorfall schnell weiterarbeiten kann, entscheidet sich an der Datensicherung. Laut dem Lagebericht 2025 des BSI bleiben professionell organisierte Erpressergruppen, die mit Ransomware arbeiten, „die größte Bedrohung“. Gerade kleineren und mittleren Unternehmen fehlen nach Einschätzung des BSI oft die Ressourcen und das Bewusstsein für die eigene Verwundbarkeit.
Die bewährte Grundlage einer belastbaren Datensicherung ist die 3-2-1-Regel. Dieser Ratgeber erklärt, was hinter den drei Ziffern steckt, warum die Regel heute um zwei weitere Bausteine ergänzt wird und wie Sie Ihre eigene Sicherung mit wenigen Fragen überprüfen.
Halten Sie von wichtigen Daten mindestens drei Kopien vor, speichern Sie diese auf zwei unterschiedlichen Speichertypen und bewahren Sie eine Kopie außerhalb Ihres Standorts auf.
| Ziffer | Bedeutung | Wovor sie schützt |
|---|---|---|
| 3 Kopien | Die Originaldaten plus mindestens zwei unabhängige Sicherungen | Eine einzelne Sicherung ist im Ernstfall defekt, unvollständig oder nicht lesbar |
| 2 Speichertypen | Die Kopien liegen auf unterschiedlichen Systemen oder Speichertechnologien | Ein einzelner Fehler, Defekt oder Angriff trifft alle Kopien zugleich |
| 1 Kopie extern | Mindestens eine Kopie wird räumlich getrennt aufbewahrt | Brand, Wasserschaden, Diebstahl oder Ausfall des gesamten Standorts |
Die Regel geht auf den Fotografen Peter Krogh zurück, der sie in seinem Buch „The DAM Book“ beschrieben hat. Das US Computer Emergency Readiness Team (US-CERT) hat sie 2012 in seiner Veröffentlichung „Data Backup Options“ aufgegriffen. Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) bezeichnet eine 3-2-1-Regel in seinen Vorschlägen zu BC-Strategien als „empfehlenswert“ für eine erfolgreiche Backup-Strategie.
Eine einzige Sicherung ist ein Single Point of Failure. Ist ausgerechnet sie beschädigt, unvollständig oder bereits verschlüsselt, gibt es keinen Ausweg mehr. Erst eine zweite, unabhängige Sicherung schafft echte Redundanz. Entscheidend ist dabei die Unabhängigkeit: Zwei Sicherungsdateien im selben Verzeichnis zählen nicht als zwei Kopien.
Liegen alle Kopien auf demselben System, können sie durch denselben Fehler verloren gehen – etwa durch einen defekten Controller, ein fehlerhaftes Update oder einen Angreifer mit Zugriff auf genau dieses System. Kombinieren Sie deshalb unterschiedliche Speicher, zum Beispiel einen separaten Backup-Speicher im Unternehmen und einen Objektspeicher in einem Rechenzentrum. Das BSI verlangt im IT-Grundschutz, dass Datensicherungen immer auf separaten Speichermedien abgelegt werden (Baustein CON.3, Anforderung A2).
Ein Brand oder Wasserschaden unterscheidet nicht zwischen Server und Backup-Speicher im selben Raum. Deshalb gehört mindestens eine Kopie an einen anderen Ort. Das BSI fordert, Sicherungsmedien räumlich getrennt von den gesicherten IT-Systemen aufzubewahren – möglichst in einem anderen Brandabschnitt (CON.3.A12).
Für viele kleine und mittlere Unternehmen ist ein externes Rechenzentrum der praktikabelste Weg. Wechselnde Festplatten, die regelmäßig außer Haus gebracht werden, können ebenfalls funktionieren. Sie hängen aber von Disziplin ab, sollten verschlüsselt sein und werden zur Lücke, sobald der Wechsel einmal ausbleibt.
Einige Technologien werden häufig für eine Datensicherung gehalten, schützen aber nur gegen bestimmte Ausfälle:
Wer ein Unternehmen erpressen will, muss verhindern, dass es sich aus der Datensicherung selbst helfen kann. Entsprechend häufig geraten Backups in den Fokus. Im Ransomware Trends Report 2024 des Backup-Herstellers Veeam wurden bei 96 Prozent der Angriffe auch Backup-Speicher angegriffen; in 76 Prozent der Fälle waren die Angreifer dabei erfolgreich (Veeam). In der Folgestudie 2025 gaben 89 Prozent der Organisationen an, dass ihre Backup-Repositories ins Visier genommen wurden (Veeam). Es handelt sich um Befragungen eines Herstellers, nicht um amtliche Statistiken – die Richtung ist dennoch eindeutig.
Daraus folgt: Eine Sicherung muss auch dann intakt bleiben, wenn Angreifer Administratorrechte im Produktivnetz erlangt haben. Das BSI fordert, dass Datensicherungen nicht absichtlich oder unbeabsichtigt überschrieben werden können (CON.3.A14) und dass besonders schützenswerte Sicherungsmedien nur während der Sicherung und Wiederherstellung mit dem Netz verbunden sind (CON.3.A2).
Um dieser Bedrohung zu begegnen, wird die klassische Regel heute häufig um zwei Ziffern ergänzt. Die Variante 3-2-1-1-0 wurde vor allem vom Hersteller Veeam geprägt (Veeam):
Unveränderbare – englisch immutable – Backups werden nach dem WORM-Prinzip gespeichert: write once, read many. Innerhalb der festgelegten Aufbewahrungsfrist lassen sie sich weder ändern noch löschen. Technisch umgesetzt wird das etwa über gehärtete Backup-Repositories oder Objektspeicher mit Objektsperre (Object Lock).
Entscheidend ist, wer diese Sperre aufheben kann. Bei Amazon S3 Object Lock beispielsweise kann ein Benutzer mit entsprechender Berechtigung die Sperre im sogenannten Governance-Modus umgehen; erst der Compliance-Modus verhindert Änderungen auch durch den Root-Benutzer (AWS-Dokumentation). Lassen Sie sich bei jeder Lösung erklären, welche Konten eine Sperre aufheben oder Aufbewahrungsfristen verkürzen können.
Die Meldung „Sicherung erfolgreich“ besagt nur, dass ein Sicherungsauftrag durchgelaufen ist – nicht, dass sich Daten und Anwendungen im Ernstfall wieder nutzen lassen. Das BSI verlangt deshalb, regelmäßig zu testen, ob gesicherte Daten „einwandfrei und in angemessener Zeit zurückgespielt werden können“ (CON.3.A15). Auch die DSGVO fordert die Fähigkeit, die Verfügbarkeit personenbezogener Daten nach einem Zwischenfall rasch wiederherzustellen, sowie ein Verfahren zur regelmäßigen Überprüfung der getroffenen Maßnahmen (Art. 32 Abs. 1 lit. c und d DSGVO).
Wie die Umsetzung konkret aussieht, hängt von Systemen, Datenmengen und Anforderungen ab. Ein mögliches Schema für ein Unternehmen mit rund 30 Mitarbeitenden, zwei virtuellen Servern und Microsoft 365:
Ebenso wichtig wie die Zahl der Kopien ist ihre Aufbewahrungsdauer. Ein Angriff oder eine versehentliche Änderung fällt nicht immer sofort auf. Ein Generationenprinzip mit täglichen, wöchentlichen und monatlichen Sicherungsständen sorgt dafür, dass auch ältere, unbeschädigte Datenstände verfügbar bleiben.
Lässt sich eine dieser Fragen nicht eindeutig beantworten, ist das ein guter Ausgangspunkt für die nächste Überprüfung Ihrer Datensicherung.
Die 3-2-1-Regel ist einfach, bewährt und für Unternehmen jeder Größe umsetzbar. Angesichts gezielter Angriffe auf Datensicherungen sollte sie heute um eine unveränderbare oder getrennte Kopie und regelmäßig getestete Wiederherstellungen ergänzt werden. Erst dann wird aus einer vorhandenen Sicherung ein verlässlicher Notfallplan.
Den externen, unveränderbaren Teil müssen Unternehmen nicht selbst betreiben. Bei oneCorp beispielsweise werden Server und virtuelle Maschinen mit Veeam oder Proxmox Backup Server in deutsche, nach ISO 27001 zertifizierte Rechenzentren gesichert; unveränderbare Backups, eine georedundante zweite Kopie und regelmäßige Restore-Tests lassen sich ergänzen. Mehr dazu unter Backup as a Service.
Wichtig ist dabei eine klare Aufgabenteilung: Der Dienstleister stellt die Technik bereit und betreibt sie. Welche Daten wie lange aufbewahrt werden und wie schnell welche Systeme wieder verfügbar sein müssen, legt das Unternehmen selbst fest. Auch für den Datenschutz bleibt es verantwortlich; mit dem Dienstleister wird dazu ein Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO geschlossen.
Wenn Sie zunächst wissen möchten, wo Ihre Datensicherung heute steht: Der kostenlose IT-Quick-Check betrachtet unter anderem Datensicherung und Wiederherstellung und zeigt in einer Ampel-Übersicht, wo Handlungsbedarf besteht.
Stand: Oktober 2026. Die genannten Studien sind Befragungen eines Backup-Herstellers. Anforderungen des BSI-IT-Grundschutzes zitiert nach dem Baustein CON.3 Datensicherungskonzept, Edition 2023. Die rechtlichen Angaben dienen der allgemeinen Information und ersetzen keine Rechtsberatung.